Domain poker-session.de kaufen?
Wir ziehen mit dem Projekt
poker-session.de um.
Sind Sie am Kauf der Domain
poker-session.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain poker-session.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bowlby, John: Bindung und Verlust 3. VerlustBindung und Verlust 3. Verlust , Trauer und Depression , Radläufe > Karosserie & Exterieur Styling , Erscheinungsjahr: 200605, Produktform: Kartoniert, Autoren: Bowlby, John, Übersetzung: Vomscheidt, Elke, Seitenzahl/Blattzahl: 479, Keyword: Bindung; Bindungstheorie; Depression; Trauer; Verlust, Fachschema: Psychologie / Emotionen, Sexualität~Thanatos~Tod~Trauer~Verlust, Fachkategorie: Psychologie: Theorien und Denkschulen~Psychologie: Emotionen~Psychologische Methodenlehre, Warengruppe: HC/Psychologie/Grundlagen (Methodik, Statistik), Fachkategorie: Umgang mit Tod und Trauer, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reinhardt Ernst, Verlag: Reinhardt Ernst, Verlag: Ernst Reinhardt Verlag, Länge: 230, Breite: 151, Höhe: 37, Gewicht: 690, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mack, Thomas: Wege zu raschem GewinnWege zu raschem Gewinn , Dieses Buch enthält ein Eröffnungsrepertoire mit 60 Varianten, in denen sich für den Repertoirespieler Möglichkeiten zu einem raschen Gewinn ergeben, mindestens aber zu spürbarem Vorteil. Der Fokus des Repertoires liegt auf den von den Gegnern am häufigsten gespielten Varianten und dort auf Zügen, die zwar häufig gespielt werden, die aber trotzdem mehr oder weniger große Fehler sind. Die weitaus meisten dieser Varianten sind nicht in den gängigen Fallensammlungen enthalten. Schon das macht den Text zu einem Gewinn für den Leser. Die erwähnten Fehler werden von stärkeren Spielern mit Elo über 2000 nicht oder kaum gemacht, aber die Datenbanken zeigen, dass sie im Klubspielerbereich deutlich häufiger vorkommen. Dies hat der Autor in seiner Turnierpraxis mit über 1000 Turnierpartien in den letzten 20 Jahren bestätigt gefunden. Es zeigt sich, dass geeignete Stellungen eher in aggressiven Varianten vorkommen. Daher empfiehlt das Repertoire für Weiß die offenen Eröffnungen 1.e4 mit 35 Varianten. Für den Schwarzspieler bietet das Repertoire chancenreiche Antworten gegen 1.e4 im Marshall-Gambit 1...d5 2.exd5 Sf6 oder gegen 1.d4 im Winawer-Gambit 1...d5 2.c4 c6 3.Sc3 e5 und in anderen, insgesamt 25 Varianten. In allen Varianten ergeben sich bei der Widerlegung der Fehler attraktive Kombinationen, mit denen der Leser auch seine taktischen Fähigkeiten üben kann. Der Wert dieses Buches liegt in der vorteilhaften Auswertung von Partie-Datenbanken mit Hilfe der Schach-Engine Stockfish und in der geschickten Fokussierung auf die häufigsten gegnerischen Züge. Das so entstandene Repertoire hat mit 60 Varianten eine überschaubare Größe und ermöglicht es dem Repertoirespieler dennoch, für ein Maximum an Eröffnungsstellungen gut vorbereitet zu sein. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240621, Autoren: Mack, Thomas, Redaktion: Ullrich, Robert, Seitenzahl/Blattzahl: 172, Keyword: Eröffnungsfallen; Eröffnungsrepertoire; Kieler Falle; Schacheröffnung; Schwarz gegen Grand-Prix; Schwarzrepertoire; Weiß gegen Aljechin; Weiß gegen Caro-Kann; Weiß gegen Damenfianchetto; Weiß gegen Dreispringerspiel; Weiß gegen Französisch; Weiß gegen Königsfianchetto; Weiß gegen Nimzowitsch; Weiß gegen Philidor; Weiß gegen Pirc; Weiß gegen Russisch; Weiß gegen Sizilanisch Kalaschnikow; Weiß gegen Sizilianisch Drachen; Weiß gegen Sizilianisch Najdorf; Weiß gegen Sizilianisch Paulsen; Weiß gegen Sizilianisch Scheveningen; Weiß gegen Sizilianisch Sweschnikow; Weiß gegen Sizilianisch Taimanow; Weiß gegen Sizilianisch beschleunigter Drache; Weiß gegen Sizilianisch klassisch, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 17, Gewicht: 451, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...67,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Strategie empfehlen Sie, um beim Kartenspiel "Poker" erfolgreich zu sein?
Um beim Pokerspiel erfolgreich zu sein, ist es wichtig, Geduld zu haben und auf gute Karten zu warten. Zudem sollte man die Spielweise der Gegner beobachten und bluffen, um sie zu täuschen. Ein gutes Bankroll-Management ist ebenfalls entscheidend, um Verluste zu minimieren und langfristig erfolgreich zu sein. **
-
Wie viel verdient ein Poker Dealer?
Ein Poker Dealer verdient in der Regel ein Grundgehalt, das je nach Casino und Erfahrung variiert. Zusätzlich erhalten sie Trinkgelder von den Spielern, die sie bedienen. Diese Trinkgelder können einen erheblichen Teil des Einkommens ausmachen. Insgesamt kann ein Poker Dealer durch Trinkgelder und Grundgehalt ein solides Einkommen erzielen. Es ist jedoch wichtig zu beachten, dass die genaue Höhe des Verdienstes von verschiedenen Faktoren abhängt, wie zum Beispiel dem Casino, in dem sie arbeiten, der Anzahl der Stunden, die sie arbeiten, und der Höhe der Trinkgelder, die sie erhalten. **
-
Was ist der Dealer beim Poker?
Was ist der Dealer beim Poker? Der Dealer ist die Person, die die Karten austeilt und den Spielverlauf leitet. Er oder sie sorgt dafür, dass das Spiel fair und reibungslos abläuft, indem er die Regeln durchsetzt und die Einsätze einsammelt. Der Dealer wechselt nach jeder Runde im Uhrzeigersinn, damit jeder Spieler die Möglichkeit hat, als letztes zu agieren. In manchen Pokervarianten kann der Dealer auch eine neutrale Person sein, die nicht am Spiel teilnimmt, sondern nur die Karten verteilt. In jedem Fall ist der Dealer eine wichtige Figur am Pokertisch, die für den ordnungsgemäßen Ablauf des Spiels verantwortlich ist. **
-
Wie spielt man Poker ohne Dealer?
Beim Poker ohne Dealer übernimmt ein Spieler die Rolle des Dealers und teilt die Karten aus. Die Position des Dealers wechselt in jeder Runde im Uhrzeigersinn. Die Regeln des Spiels bleiben ansonsten gleich, es gibt jedoch keine professionelle Dealer-Person, die die Karten austeilt. **
Welche Strategie empfiehlst du, um bei einem Kartenspiel wie Poker erfolgreich zu sein?
Um bei Poker erfolgreich zu sein, ist es wichtig, die Regeln und Strategien des Spiels gut zu kennen. Zudem sollte man Geduld und Disziplin haben, um nicht übermütig zu werden. Schließlich ist es entscheidend, sein Pokerface zu trainieren und die Emotionen unter Kontrolle zu halten. **
Wie unterscheidet sich die Strategie und das Bluffen beim Texas Hold'em Poker im Vergleich zu anderen Pokervarianten?
Die Strategie beim Texas Hold'em Poker konzentriert sich mehr auf das Spiel der eigenen Hand, da die Spieler nur zwei verdeckte Karten erhalten. Beim Bluffen ist es entscheidend, die Gemeinschaftskarten und das Verhalten der Gegner zu analysieren, um erfolgreich zu sein. Im Vergleich zu anderen Pokervarianten erfordert Texas Hold'em Poker ein tieferes Verständnis der Wahrscheinlichkeiten und eine präzisere Einschätzung der Gegner. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
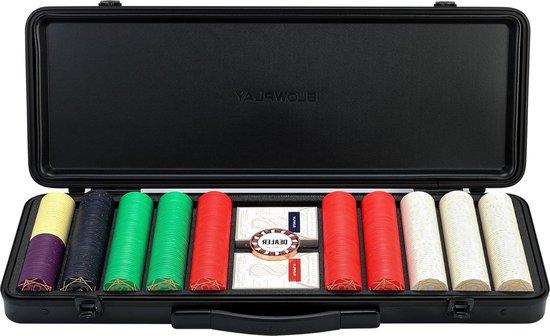
500 Stück Nash Ceramic Poker Chips Set mit Wert für Texas Holdem - inkl. Poker Case, Poker Cards und Dealer Button PokersetWarum die Aces Keramik Poker Chipsatz? Der Aces Keramik Poker Chipsatz ist die perfekte Wahl für Spieler, die ein Premium-Feeling für Chips verlangen. Dieses Set wird sicherlich Ihre Pokerspiel Erfahrung verbessern und Ihnen stundenlang Spaß machen. Vorteile des Aces Keramik Poker Chips Set: und hochwertig Inspiriert durch den Art-Deco-Stil aus dem frühen 20. Jahrhundert Enge Linien und einfache geometrische Komposition für einen einzigartigen Look Extrem starke Poker Hülle aus deutschem Bayer Polycarbonat Steigern Sie Ihr Poker Spiel mit diesem schönen Poker Chips Set, sowohl für erfahrene Spieler als auch für Anfänger konzipiert. Dank seines einzigartigen Designs und hochwertigen Materialien erleben Sie das Spiel auf einem völlig neuen Level. Produktspezifikationen: Material Poker Chips: Keramik Gewicht Poker Chips: Etwa 10 g pro Stück Material Poker Case: Deutsches Bayer Polycarbonat Inhalt: 500 Keramik Poker Chips, 2 Decks Spielkarten, 5 Würfel, 1 Händler-Taste Abmessungen Poker Ca718,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bowlby, John: Bindung und Verlust 3. VerlustBindung und Verlust 3. Verlust , Trauer und Depression , Radläufe > Karosserie & Exterieur Styling , Erscheinungsjahr: 200605, Produktform: Kartoniert, Autoren: Bowlby, John, Übersetzung: Vomscheidt, Elke, Seitenzahl/Blattzahl: 479, Keyword: Bindung; Bindungstheorie; Depression; Trauer; Verlust, Fachschema: Psychologie / Emotionen, Sexualität~Thanatos~Tod~Trauer~Verlust, Fachkategorie: Psychologie: Theorien und Denkschulen~Psychologie: Emotionen~Psychologische Methodenlehre, Warengruppe: HC/Psychologie/Grundlagen (Methodik, Statistik), Fachkategorie: Umgang mit Tod und Trauer, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reinhardt Ernst, Verlag: Reinhardt Ernst, Verlag: Ernst Reinhardt Verlag, Länge: 230, Breite: 151, Höhe: 37, Gewicht: 690, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Welche Strategie empfehlen Sie, um beim Kartenspiel "Poker" erfolgreich zu sein?
Um beim Pokerspiel erfolgreich zu sein, ist es wichtig, Geduld zu haben und auf gute Karten zu warten. Zudem sollte man die Spielweise der Gegner beobachten und bluffen, um sie zu täuschen. Ein gutes Bankroll-Management ist ebenfalls entscheidend, um Verluste zu minimieren und langfristig erfolgreich zu sein. **
-
Wie viel verdient ein Poker Dealer?
Ein Poker Dealer verdient in der Regel ein Grundgehalt, das je nach Casino und Erfahrung variiert. Zusätzlich erhalten sie Trinkgelder von den Spielern, die sie bedienen. Diese Trinkgelder können einen erheblichen Teil des Einkommens ausmachen. Insgesamt kann ein Poker Dealer durch Trinkgelder und Grundgehalt ein solides Einkommen erzielen. Es ist jedoch wichtig zu beachten, dass die genaue Höhe des Verdienstes von verschiedenen Faktoren abhängt, wie zum Beispiel dem Casino, in dem sie arbeiten, der Anzahl der Stunden, die sie arbeiten, und der Höhe der Trinkgelder, die sie erhalten. **
Ähnliche Suchbegriffe für Endpoint
-
Mack, Thomas: Wege zu raschem GewinnWege zu raschem Gewinn , Dieses Buch enthält ein Eröffnungsrepertoire mit 60 Varianten, in denen sich für den Repertoirespieler Möglichkeiten zu einem raschen Gewinn ergeben, mindestens aber zu spürbarem Vorteil. Der Fokus des Repertoires liegt auf den von den Gegnern am häufigsten gespielten Varianten und dort auf Zügen, die zwar häufig gespielt werden, die aber trotzdem mehr oder weniger große Fehler sind. Die weitaus meisten dieser Varianten sind nicht in den gängigen Fallensammlungen enthalten. Schon das macht den Text zu einem Gewinn für den Leser. Die erwähnten Fehler werden von stärkeren Spielern mit Elo über 2000 nicht oder kaum gemacht, aber die Datenbanken zeigen, dass sie im Klubspielerbereich deutlich häufiger vorkommen. Dies hat der Autor in seiner Turnierpraxis mit über 1000 Turnierpartien in den letzten 20 Jahren bestätigt gefunden. Es zeigt sich, dass geeignete Stellungen eher in aggressiven Varianten vorkommen. Daher empfiehlt das Repertoire für Weiß die offenen Eröffnungen 1.e4 mit 35 Varianten. Für den Schwarzspieler bietet das Repertoire chancenreiche Antworten gegen 1.e4 im Marshall-Gambit 1...d5 2.exd5 Sf6 oder gegen 1.d4 im Winawer-Gambit 1...d5 2.c4 c6 3.Sc3 e5 und in anderen, insgesamt 25 Varianten. In allen Varianten ergeben sich bei der Widerlegung der Fehler attraktive Kombinationen, mit denen der Leser auch seine taktischen Fähigkeiten üben kann. Der Wert dieses Buches liegt in der vorteilhaften Auswertung von Partie-Datenbanken mit Hilfe der Schach-Engine Stockfish und in der geschickten Fokussierung auf die häufigsten gegnerischen Züge. Das so entstandene Repertoire hat mit 60 Varianten eine überschaubare Größe und ermöglicht es dem Repertoirespieler dennoch, für ein Maximum an Eröffnungsstellungen gut vorbereitet zu sein. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20240621, Autoren: Mack, Thomas, Redaktion: Ullrich, Robert, Seitenzahl/Blattzahl: 172, Keyword: Eröffnungsfallen; Eröffnungsrepertoire; Kieler Falle; Schacheröffnung; Schwarz gegen Grand-Prix; Schwarzrepertoire; Weiß gegen Aljechin; Weiß gegen Caro-Kann; Weiß gegen Damenfianchetto; Weiß gegen Dreispringerspiel; Weiß gegen Französisch; Weiß gegen Königsfianchetto; Weiß gegen Nimzowitsch; Weiß gegen Philidor; Weiß gegen Pirc; Weiß gegen Russisch; Weiß gegen Sizilanisch Kalaschnikow; Weiß gegen Sizilianisch Drachen; Weiß gegen Sizilianisch Najdorf; Weiß gegen Sizilianisch Paulsen; Weiß gegen Sizilianisch Scheveningen; Weiß gegen Sizilianisch Sweschnikow; Weiß gegen Sizilianisch Taimanow; Weiß gegen Sizilianisch beschleunigter Drache; Weiß gegen Sizilianisch klassisch, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: TB/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 17, Gewicht: 451, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...67,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...28,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Dealer beim Poker?
Was ist der Dealer beim Poker? Der Dealer ist die Person, die die Karten austeilt und den Spielverlauf leitet. Er oder sie sorgt dafür, dass das Spiel fair und reibungslos abläuft, indem er die Regeln durchsetzt und die Einsätze einsammelt. Der Dealer wechselt nach jeder Runde im Uhrzeigersinn, damit jeder Spieler die Möglichkeit hat, als letztes zu agieren. In manchen Pokervarianten kann der Dealer auch eine neutrale Person sein, die nicht am Spiel teilnimmt, sondern nur die Karten verteilt. In jedem Fall ist der Dealer eine wichtige Figur am Pokertisch, die für den ordnungsgemäßen Ablauf des Spiels verantwortlich ist. **
-
Wie spielt man Poker ohne Dealer?
Beim Poker ohne Dealer übernimmt ein Spieler die Rolle des Dealers und teilt die Karten aus. Die Position des Dealers wechselt in jeder Runde im Uhrzeigersinn. Die Regeln des Spiels bleiben ansonsten gleich, es gibt jedoch keine professionelle Dealer-Person, die die Karten austeilt. **
-
Welche Strategie empfiehlst du, um bei einem Kartenspiel wie Poker erfolgreich zu sein?
Um bei Poker erfolgreich zu sein, ist es wichtig, die Regeln und Strategien des Spiels gut zu kennen. Zudem sollte man Geduld und Disziplin haben, um nicht übermütig zu werden. Schließlich ist es entscheidend, sein Pokerface zu trainieren und die Emotionen unter Kontrolle zu halten. **
-
Wie unterscheidet sich die Strategie und das Bluffen beim Texas Hold'em Poker im Vergleich zu anderen Pokervarianten?
Die Strategie beim Texas Hold'em Poker konzentriert sich mehr auf das Spiel der eigenen Hand, da die Spieler nur zwei verdeckte Karten erhalten. Beim Bluffen ist es entscheidend, die Gemeinschaftskarten und das Verhalten der Gegner zu analysieren, um erfolgreich zu sein. Im Vergleich zu anderen Pokervarianten erfordert Texas Hold'em Poker ein tieferes Verständnis der Wahrscheinlichkeiten und eine präzisere Einschätzung der Gegner. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.